Warum ein WordPress-Update nicht immer reicht
Bei einer Angriffswelle auf WordPress-Seiten bleiben zwei Hintertüren auch nach dem Update offen. Wie der Angriff abläuft und was du selbst prüfen kannst.
Von Jordan Wichert, Product Owner von SpotLens
Veröffentlicht am 8 Min. Lesezeit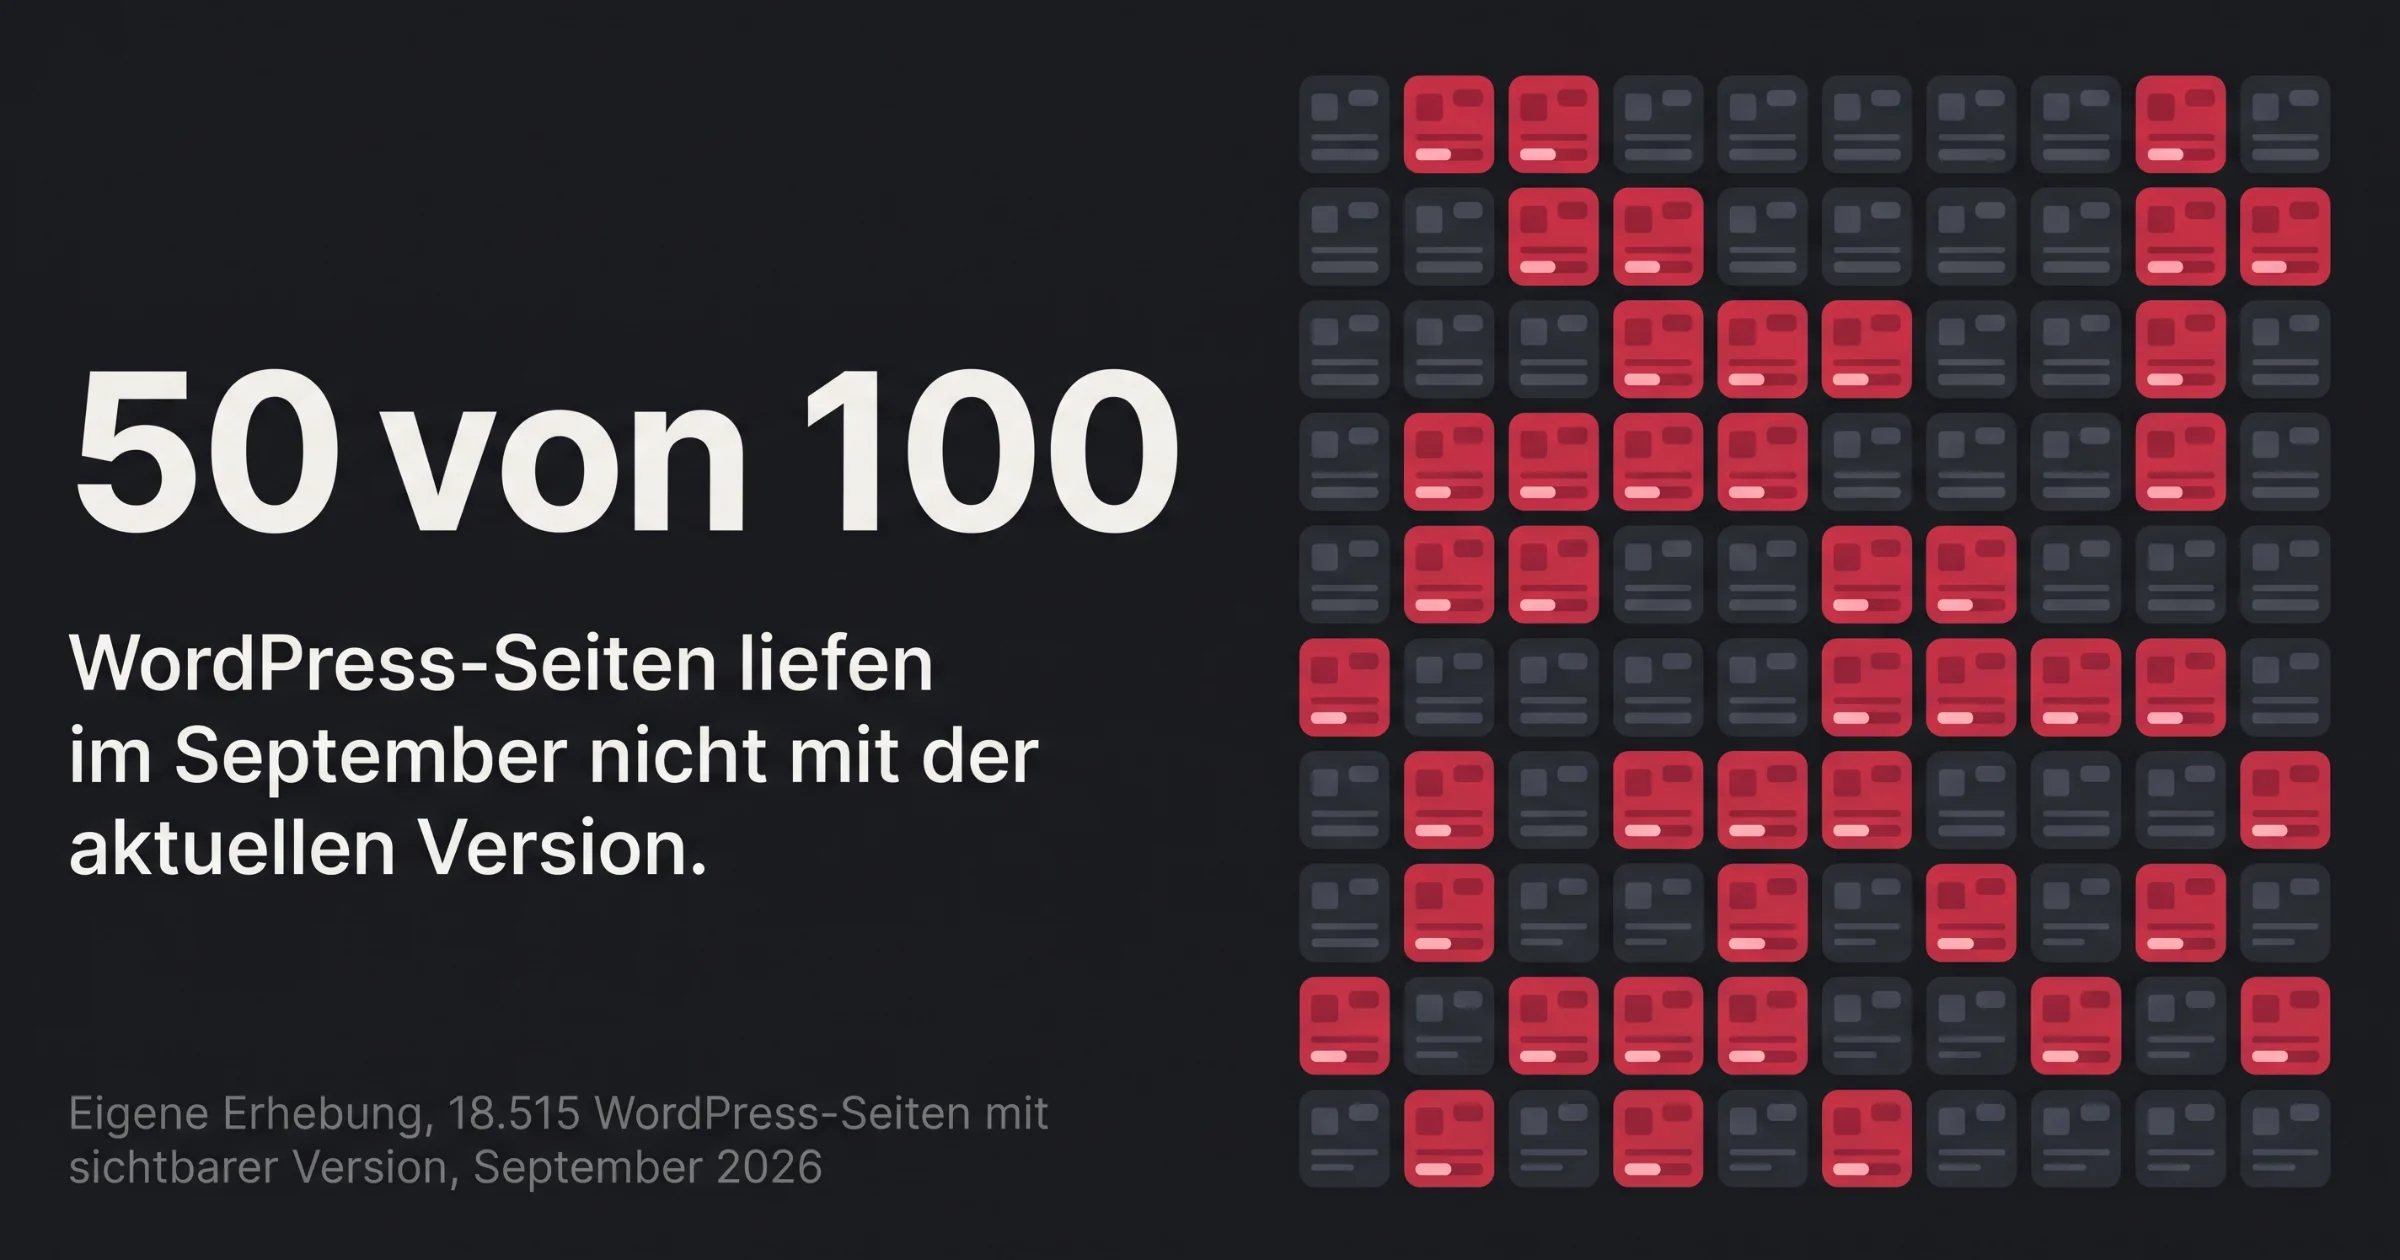
Das Wichtigste in Kürze
- Bei einer Angriffswelle auf WordPress-Seiten von Anfang Oktober bleiben zwei Hintertüren bestehen, auch wenn die Lücke per Update geschlossen ist.
- Eine davon ist ein Administrator, der in der Benutzerliste nicht erscheint. Die andere ist ein geheimer Anmeldelink, der ohne Passwort funktioniert.
- Bei 50 von 100 WordPress-Seiten mit sichtbarer Version lief im September nicht die aktuelle WordPress-Version. Eigene Erhebung, 18.515 WordPress-Seiten.
- 74 von 100 WordPress-Seiten schicken keinen der sechs verbreitetsten Security-Header mit. Über alle 70.139 Firmenwebsites hinweg sind es 60 von 100.
- Drei Dinge kannst du im Verwaltungsbereich deiner Website selbst nachsehen, das vierte gehört zu deinem Entwickler oder deiner Agentur.
Inhalt
Wir prüfen mit SpotLens Firmenwebsites darauf, was Google und KI-Systeme wie ChatGPT dort vorfinden und wie gut die Seiten gegen Angriffe geschützt sind. Mehr als jede dritte Firmenwebsite in Deutschland läuft mit WordPress, dem am weitesten verbreiteten System, mit dem man Websites baut und pflegt.1 Wird dort eine Sicherheitslücke bekannt, lautet der übliche Rat, die Software zu aktualisieren, und meistens genügt das auch.
Anfang Oktober ist ein Angriff beschrieben worden, bei dem es nicht genügt. Die Angreifer legen sich auf der Website einen zusätzlichen Administrator an, den man in der Benutzerliste nicht sieht, und dazu einen geheimen Anmeldelink. Beides bleibt bestehen, auch wenn die Lücke, über die sie hereingekommen sind, längst geschlossen ist.2
Ich erkläre in diesem Artikel, wie der Angriff abläuft und was unsere eigene Erhebung über den Stand der WordPress-Seiten in Deutschland sagt. Am Ende stehen drei Dinge, die du selbst nachsehen kannst, und eins, das dein Entwickler prüfen sollte.
Wie der Angriff abläuft
Fast jede WordPress-Seite nutzt Plugins. Das sind Erweiterungen, die man nachträglich installiert, etwa für ein Kontaktformular oder einen kleinen Shop. Beschrieben hat den Angriff Patchstack, ein Unternehmen, das Sicherheitslücken in WordPress-Plugins sammelt und Schutz dagegen verkauft. Genutzt wurden zwei Lücken in zwei verbreiteten Plugins.2 Das eine ist das Formular-Plugin Ninja Forms, das laut WordPress.org mehr als 500.000 aktive Installationen hat.3 Das andere ist WPC Product Bundles for WooCommerce, eine Shop-Erweiterung mit mehr als 30.000 aktiven Installationen.4
Der Angreifer braucht dafür kein Passwort. Er schickt über ein Formular oder eine Bestellung ein Stück Programmcode mit, das die Website zusammen mit der Einsendung speichert. Sobald ein Administrator diese Einsendung später im Verwaltungsbereich der Website öffnet, läuft der Code in dessen Browser, und zwar mit dessen Rechten. Fachleute nennen das Stored XSS. Der Administrator muss dafür nichts Ungewöhnliches tun, es reicht, dass er sich die neuen Formulareinsendungen oder Bestellungen ansieht.2
Mit den Rechten des Administrators installiert der Code dann ein weiteres Plugin, das sich als Werkzeug für Vorschaubilder ausgibt. Er legt neue Administratorkonten an und richtet mehrere Zugänge ein, über die der Angreifer später wiederkommen kann.2
Zwei Hintertüren bleiben nach dem Update
Patchstack beschreibt vier solcher Zugänge. Einer davon ist ein gewöhnliches neues Administratorkonto, das in der Benutzerliste auftaucht und sich dort löschen lässt. Ein weiterer ist ein Dateimanager, der im falschen Plugin steckt.2
Die beiden übrigen Zugänge sind das eigentliche Problem. Der erste ist ein zweites Administratorkonto, das in der Benutzerliste nicht erscheint, auch nicht in der Zahl der Administratoren über der Liste. Versteckt wird es von einer Datei in einem besonderen Ordner, in dem WordPress sogenannte Must-Use-Plugins erwartet. Das sind Erweiterungen, die immer aktiv sind, in der normalen Plugin-Liste nicht stehen und sich im Verwaltungsbereich nicht abschalten lassen.5 Der zweite Zugang ist ein geheimer Anmeldelink, über den sich der Angreifer als der älteste Administrator der Website anmelden kann, ohne dessen Passwort zu kennen.2
Laut Patchstack schliesst das Entfernen des anfälligen Plugins oder sogar des schädlichen Plugins diese Zugänge nicht.2 Wer nach der Meldung aktualisiert hat, hat also die Lücke geschlossen, über die der Angreifer hereingekommen ist. Die Zugänge, die er sich in der Zwischenzeit angelegt hat, sind trotzdem noch da.
Wie viele Websites betroffen sind, weiss niemand. Patchstack schreibt, die Zahl der Angriffe sei in den eigenen Messungen begrenzt, und die beiden Plugins seien nicht als vollständige Liste zu verstehen. Jede ähnliche Lücke, über die Code im Browser eines Administrators läuft, könne als Weg hinein dienen.2 Diese Angaben stammen von einem Anbieter, der Schutz gegen genau solche Angriffe verkauft. Falsch werden sie dadurch nicht, aber man sollte es wissen, wenn man sie liest.
Wir geben die Kampagne so wieder, wie Patchstack sie beschrieben hat, und haben sie nicht selbst nachgestellt. Ob eine bestimmte Website betroffen ist, lässt sich von aussen nicht feststellen. Das geht nur mit Zugang zum Server und zur Datenbank.
Bei der Hälfte der WordPress-Seiten fehlte schon das Update
Unsere eigene Erhebung zeigt, dass viele Firmenwebsites noch einen Schritt früher stehen. Im September hat unsere Audit-Software die Startseiten von 70.139 Firmenwebsites aus zwölf Branchen in Deutschland aufgerufen, ausführlich beschrieben im Artikel über die Erhebung. 26.601 dieser Websites liefen mit WordPress.1
Bei 18.515 davon liess sich von aussen ablesen, welche WordPress-Version läuft, das sind 70 von 100 WordPress-Seiten.1 WordPress schreibt die Versionsnummer in der Grundeinstellung unsichtbar in den Quelltext jeder Seite. Wer eine Lücke in einer bestimmten Version ausnutzen will, kann so ohne Aufwand nachsehen, welche Websites in Frage kommen.
Von diesen 18.515 Seiten lief bei 50 von 100 nicht die aktuelle Version von WordPress, genau waren es 9.322.1 Bei 21 von 100 war es eine Version, die WordPress selbst als unsicher einstuft.1 Beide Zahlen betreffen nur WordPress selbst. Welche Plugins auf den Seiten laufen und ob diese aktuell sind, haben wir nicht gemessen.
Gemessen haben wir vom 20. bis zum 22. September 2026.1 Am 22. September ist mit WordPress 7.1.2 eine neue Version erschienen.6 Ein Teil der Seiten kann also nur um eine Version zurückgelegen haben, die wenige Tage alt war. Am 6. Oktober kam mit 7.1.3 bereits die nächste Sicherheitsversion, mit sieben geschlossenen Lücken.7 Am 21. Oktober folgte dann ein Update für PHP, also für die Technik, auf der WordPress läuft. Was es mit der PHP-Warnung des BSI auf sich hat, haben wir in einem eigenen Artikel beschrieben.
Auch bei den unsichtbaren Schutzanweisungen, die eine Website dem Browser mitschickt, stehen WordPress-Seiten schlechter da als der Durchschnitt. Von den WordPress-Seiten schicken 74 von 100 keinen der sechs verbreitetsten Security-Header mit, über alle Firmenwebsites hinweg sind es 60 von 100.1 Was diese Anweisungen bewirken, hat Tommy Tietze in seinem Artikel zum Datenschutzbefund erklärt.
Was du selbst nachsehen kannst
Für die ersten drei Punkte brauchst du nur deinen Zugang zum Verwaltungsbereich deiner Website. Der vierte gehört zu dem, der deine Seite technisch betreut.
- Läuft die aktuelle Version? Melde dich im Verwaltungsbereich an und öffne links „Dashboard" und darunter „Aktualisierungen". Dort steht, welche WordPress-Version läuft und ob neuere Fassungen bereitstehen. Die Seite listet WordPress selbst, die Plugins und das Theme, also die Designvorlage der Website, getrennt auf.
- Laufen Updates automatisch? Unter „Plugins" hat die Liste eine Spalte für automatische Aktualisierungen. Dort lassen sie sich für jedes Plugin einzeln einschalten, und WordPress spielt sie danach in der Grundeinstellung zweimal am Tag selbst ein.8 Bei Plugins, an denen der Shop oder das Bewerbungsformular hängt, sprich das kurz mit deinem Entwickler ab, weil ein Update dort auch einmal etwas verschieben kann.
- Gibt es Must-Use-Plugins? Auf derselben Seite erscheint über der Liste ein zusätzlicher Reiter „Must-Use", sobald solche Erweiterungen installiert sind. Viele Websites haben keine. Manche Hosting-Anbieter legen dort eigene Dateien ab, das ist normal. Steht dort etwas, das weder du noch dein Dienstleister erklären könnt, sollte es sich jemand ansehen. Auch wenn dort nichts Auffälliges steht, ersetzt das keine Prüfung durch deinen Entwickler.
- Für deinen Entwickler oder deine Agentur. Läuft auf deiner Seite eines der beiden genannten Plugins, reicht das Update allein nicht. Patchstack empfiehlt, die Administratorkonten direkt in der Datenbank abzufragen und mit der Benutzerliste im Verwaltungsbereich zu vergleichen. Dazu kommt, den Ordner mu-plugins nach dem Inhalt der Dateien zu prüfen und nicht nach dem Datum, weil die Angreifer die Zeitstempel fälschen. Danach sollten alle Zugangsdaten der Administratoren erneuert werden, und das Passwort des ältesten Administrators gilt als bekannt.2
Das Bundesamt für Sicherheit in der Informationstechnik rät allgemein, Updates sofort oder zeitnah nach ihrer Veröffentlichung zu installieren, möglichst automatisch.9 Die Basistipps des BSI zu Updates (öffnet in neuem Tab) richten sich an Privatleute, der Grundsatz gilt für eine Website genauso, auch wenn die Kampagne von Anfang Oktober zeigt, dass er allein manchmal nicht reicht.
Wie wir Sicherheit und Datenschutz einer Website im Ganzen prüfen, steht auf unserer Seite zum Website-Sicherheitscheck. Wenn du wissen willst, wo deine eigene Startseite steht, prüf sie im kostenlosen Check, das dauert weniger als eine Minute.
Quellen
-
70.139 Firmenwebsites in Deutschland 2026, SpotLens, Jordan Wichert, Stand 22. September 2026, Rohdaten als CSV und JSON unter CC BY 4.0. Kennzahlen wordpressVersionSichtbar, wordpressNichtAktuell, wordpressUnsicher und mindestensEinSecurityHeader Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text
-
Four ways back in: the WordPress XSS campaign that hides its own admin account (öffnet in neuem Tab), Patchstack, 6. Oktober 2026, gelesen am 18. Oktober 2026 Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text Zurück zum Text
-
Ninja Forms (öffnet in neuem Tab), Plugin-Verzeichnis von WordPress.org, Angabe der aktiven Installationen, gelesen am 18. Oktober 2026 Zurück zum Text
-
WPC Product Bundles for WooCommerce (öffnet in neuem Tab), Plugin-Verzeichnis von WordPress.org, Angabe der aktiven Installationen, gelesen am 18. Oktober 2026 Zurück zum Text
-
Must Use Plugins (öffnet in neuem Tab), WordPress Developer Resources, gelesen am 18. Oktober 2026 Zurück zum Text
-
WordPress News (öffnet in neuem Tab), WordPress.org, Eintrag „WordPress 7.1.2 Release" vom 22. September 2026, gelesen am 18. Oktober 2026 Zurück zum Text
-
WordPress 7.1.3 Maintenance and Security Release (öffnet in neuem Tab), WordPress.org, 6. Oktober 2026, gelesen am 18. Oktober 2026 Zurück zum Text
-
Plugins and themes auto-updates (öffnet in neuem Tab), WordPress.org Documentation, gelesen am 18. Oktober 2026 Zurück zum Text
-
Updates, Browser und Open Source Software (öffnet in neuem Tab), Bundesamt für Sicherheit in der Informationstechnik, Basistipps zur IT-Sicherheit, gelesen am 18. Oktober 2026 Zurück zum Text
Mehr zum Thema: Website-Sicherheitscheck
Über diesen Artikel
Grundlage
- 70.139 Firmenwebsites in Deutschland 2026: 70.139 gemessene Websites, gemessen im September 2026. Grenzen: Wie stabil die Zahlen sind · Was diese Zahlen nicht sagen
Entstehung
Entwurf mit KI-Unterstützung, geprüft und verantwortet von Jordan Wichert.
SpotLens verkauft Audits zu den Themen dieses Blogs.
Fehler gefunden? Schreib an info@spotlens.ai. So arbeiten wir
Geschrieben von
Jordan Wichert
Product Owner von SpotLens
Product Owner von SpotLens. Hat das Prüfverfahren gebaut und veröffentlicht Erhebungen dazu, wie Websites von Suchmaschinen und KI-Assistenten gelesen werden.
Weiterlesen
Neuigkeiten
Was die PHP-Warnung vom 21. Oktober bedeutet
Das BSI warnt vor zwei schweren Lücken in PHP. Ein WordPress-Update hilft hier nicht. Was jetzt zu tun ist und was du deinen Hoster fragen solltest.
Jordan Wichert · 16 Min. Lesezeit
Analysen
Was Google seit Oktober zu KI-Texten schreibt
Google hat am 1. Oktober seine Anleitung zu KI-Texten ergänzt. Was wirklich neu ist und welche vier Felder du jetzt selbst prüfen kannst.
Jordan Wichert · 10 Min. Lesezeit
Analysen
Welcher Befund einen Inhaber zum Handeln bringt
Warum Inhaber bei einem Datenschutzbefund schneller entscheiden als bei einem Sichtbarkeitswert. Ein Fall aus unseren Audits, dazu Zahlen aus 70.139 Websites.
 Tommy Tietze · 11 Min. Lesezeit
Wo steht deine Seite?
Der kostenlose Check zeigt in Sekunden, wo deine Website steht. Das Audit sagt, was dort konkret zu tun ist.